
GalaChain遭遇代码漏洞攻击,损失超300万美元
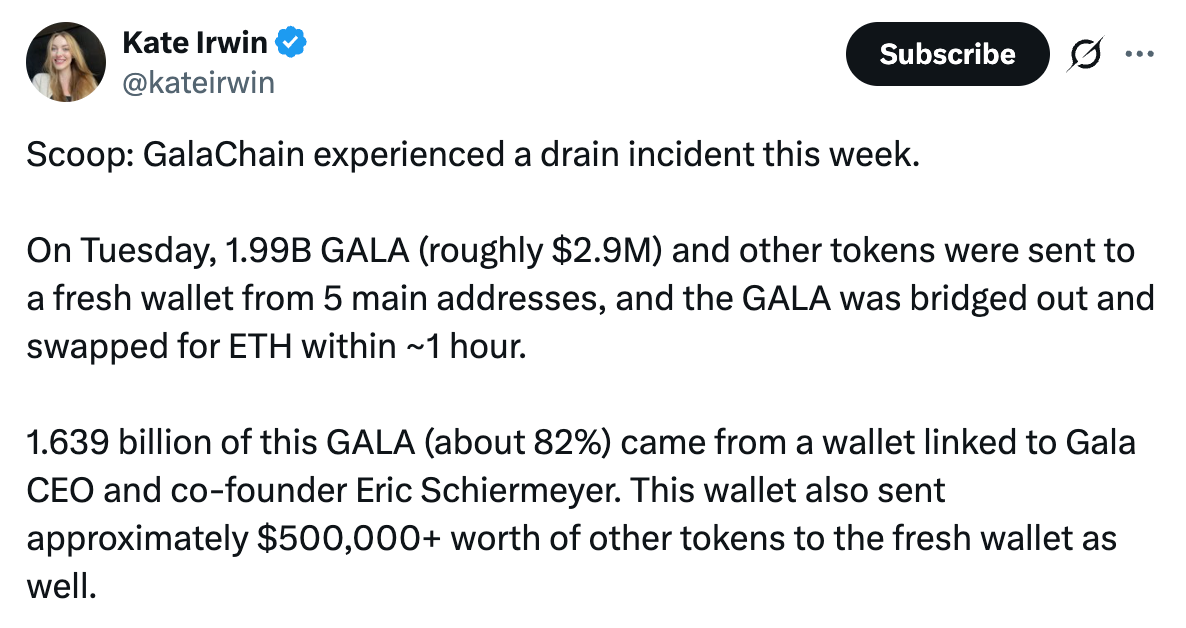
北京时间 8 月 21 日,记者 Kate Irwin 对外曝光了 GalaChain 的又一起黑客入侵事件,本次攻击造成的资产损失超过 300 万美元。
回顾过往,Gala Games 曾因私钥泄露发生过重大安全事故,而这一次风险根源并不在私钥管理,而是出现在底层链的代码逻辑,事件背后暴露出的自建链安全隐患值得行业警惕。
Kate Irwin 披露 GalaChain 再遭攻击
这次的受害者是两年多前因为私钥泄漏,导致黑客铸造了价值 2 亿美元的代币的 Gala Games。这场发生在 2024 年 5 月的黑客攻击事件,是由于黑客获取了高权限地址的私钥导致的。后续黑客归还了盗取的资金,Gala Games 也销毁了额外铸造的代币,可以说是比较妥善地解决了事故。
相关文章:
黑客铸造50亿枚代币 GALA暴跌20%!链游Gala Games二度被黑
GALA币(Gala Games)未来价格如何?2025年-2030年价格预测
漏洞出在 EIP-712 签名处理逻辑
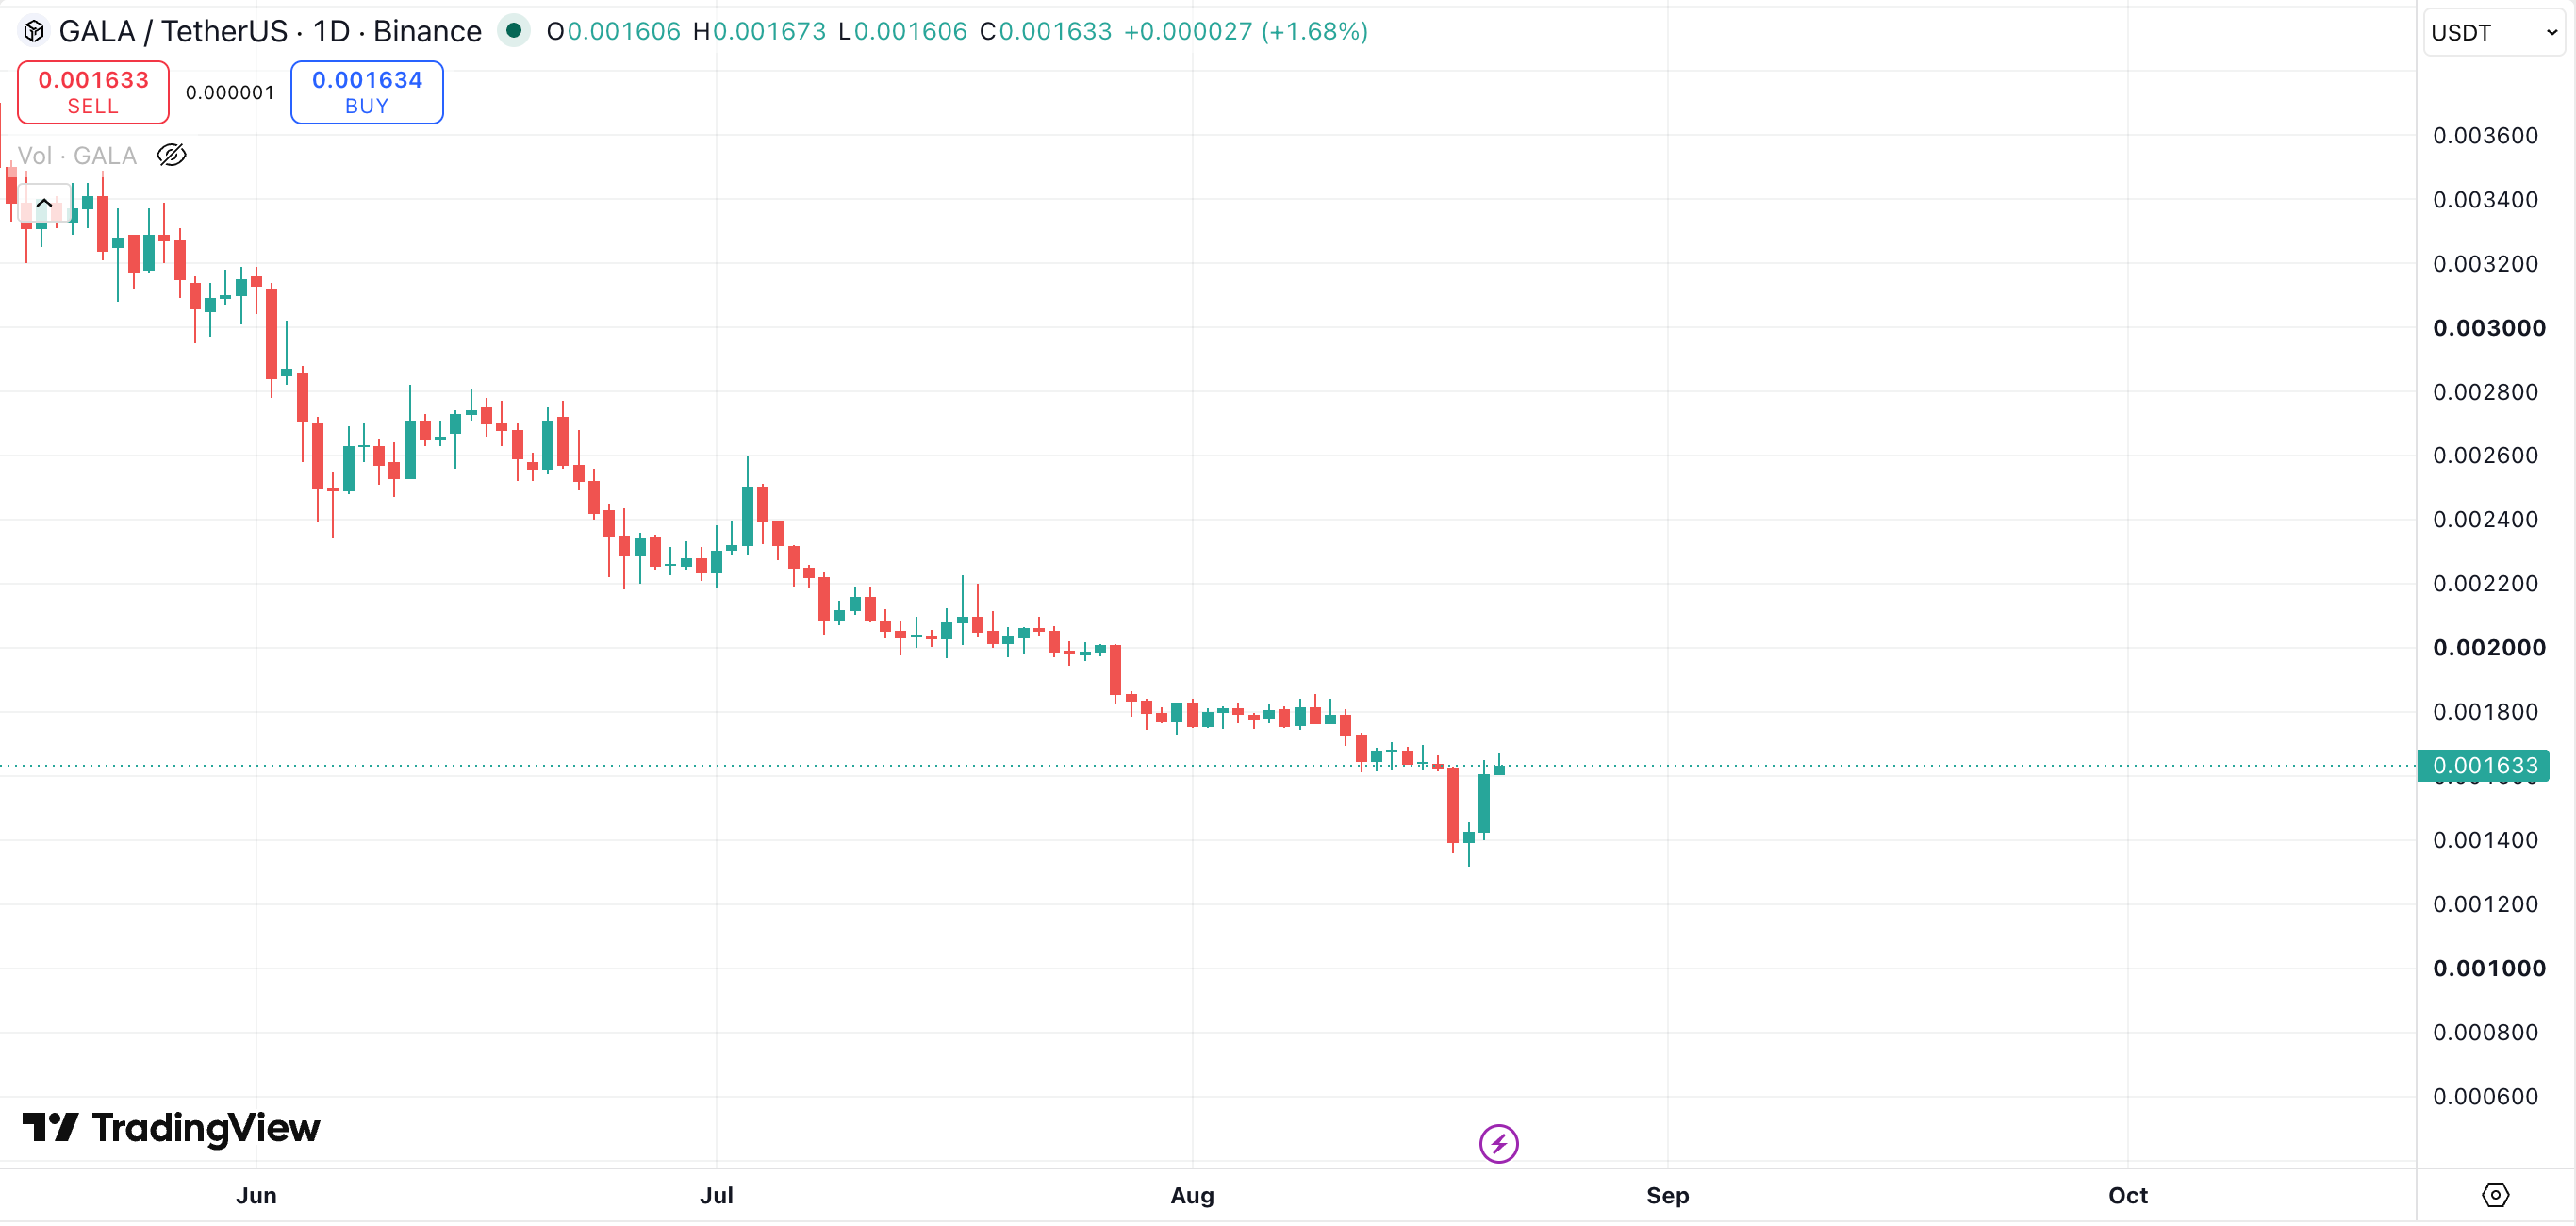
这一次的漏洞并非是管理不善,而是出在 GalaChain 的代码逻辑层面,且可以说是比较低级。或许也是因此,Gala Games 并没有公开披露这次事件。GALA 代币的价格在攻击事件发生的当天出现了下跌,但随着近几日整体行情的回暖,又涨回了被攻击前的价格。
这次事故的问题出在处理 EIP-712 结构化签名的 getPayloadToSign 函数。EIP-712 本应用类型声明告诉用户自己究竟在签什么,但真正参与哈希的,只有 types 字段列出的内容。GalaChain 的实现又允许调用方把 types 随 DTO 一起提交。如果实际数据里出现了 types 没有声明的字段,这些字段就不会被签名覆盖。链上验证的是受害者签过的那一部分,攻击者额外塞进去的收款地址和数量却也能随交易一起执行。
攻击链条如何运作
攻击链条因此变得非常隐蔽。受害者可能只是在 GalaSwap 做过一次 Swap、AddLiquidity 或 CollectPositionFees,留下一个有效签名。攻击者拿到签名后,并不需要破解私钥,而是把它复用到 GalaChainToken 的 TransferToken 场景,同时在 DTO 里加入未声明的 to、quantity 和 tokenInstance。由于这些字段没有进入原来的签名哈希,验签仍会恢复出受害者地址,系统便认为本人发起转账,绕开授权额度检查并转走资产。
举个生活中的实例来解释这次攻击:用户先签了一张看起来很安全的纸,比如「我同意在交易所做一次正常的交易 / 添加流动性」,攻击者在拿到这张签过字的纸后,在纸上加了一些内容,例如「我同意把我所有的币转给攻击者」。因为新加入的内容中的「字段」没在原来的声明里,系统就认为「这些内容不需要签名保护」,直接照办了。
链上监测与资金去向
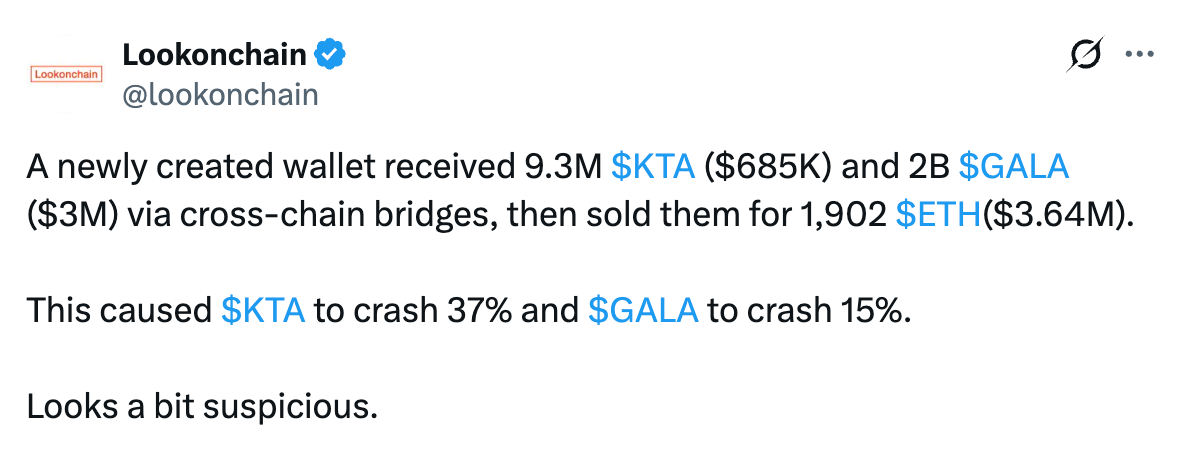
其实在攻击发生的当天,Lookonchain 就监测到了一个新建地址接收了跨链的 GALA 和 KTA 代币,并出售为了 ETH。
据 Kate Irwin 查证,这次被盗取的 GALA 中有超过 16 亿枚来自与 Gala Games 联创兼首席执行官 Eric Schiermeyer 有关的地址。可能因为受影响的范围不大且没有波及到用户,所以 Gala 及 Eric Schiermeyer 目前均未在官方平台或社交媒体表态,没有公开表示要追究黑客责任,也没有回应 Kate Irwin 的置评请求。
补丁已合并,项目未公开说明
虽然没有公开表态,但项目团队很快完成了漏洞的修复。这次补丁的逻辑并不复杂,就是在生成或验证签名负载前,递归检查每一个实际存在的字段是否都被相应类型声明。只要多出未签名字段,交易就会被拒绝,完整声明的合法请求不受影响。修复 PR 在 8 月 18 日创建后约 14 分钟合并。
Web3 项目常把安全叙事压缩成私钥、多签和审计三件事,但钱包里展示的结构化签名并不等于整份请求都被签名保护,合约逻辑正确也不代表 SDK、网关和链码对同一份数据有相同理解。攻击者不一定需要突破防线,只要找到两个模块对「用户同意了什么」理解不一致的缝隙,就足够完成一次盗转。
类似的攻击在 DeFi 赛道中时有发生,但发生在链本身的逻辑上非常少见。一条链在消息验证的逻辑上存在严重的漏洞可以说是一种非常低级的失误,但这也为想要提升效率的自建链敲响了一次警钟:
在提高效率之前,要把更多的资源放在安全这件更重要的事情上。
总结
本次 GalaChain 被盗事件和以往私钥泄露类攻击有着本质区别,漏洞来源于 EIP‑712 结构化签名实现缺陷,攻击者无需窃取私钥,复用用户已有合法签名,追加未声明字段即可完成资产转移。尽管团队反应迅速,短时间内提交并合并修复补丁,但项目并未主动对外披露安全事件,涉事高管相关地址也出现大额资产被盗,官方始终未对外回应。
该案例也打破行业固有认知,Web3 安全不能只依靠私钥防护、多签设置以及合约审计。SDK、网关、链码之间对签名数据理解不一致,就会形成可被利用的安全缝隙。这类底层链层面的签名漏洞属于低级失误,也给众多追求性能与开发效率的自建公链敲响警钟,在迭代功能、提升效率的同时,底层安全校验逻辑的设计与测试应当放在优先位置。
以上就是GalaChain遭遇代码漏洞攻击,损失超300万美元的详细内容,更多关于GalaChain因签名逻辑漏洞遭黑客攻击的资料请关注脚本之家其它相关文章!
你可能感兴趣的文章
-

什么是GALA币?GALA运作方式、代币经济及购买教程
GALA 是 Gala Games 生态的游戏代币,用于购买 NFT 道具、支付费用和奖励节点运营者,依托去中心化节点网络运行,支持多款区块链游戏,总供应量 500 亿枚,项目由游戏行业资…
2026-08-06 -

Galaxy Research:硬件钱包Coldcard爆严重漏洞!被黑1082枚比特币,损失
硬件钱包制造商Coinkite旗下的Coldcard产品爆出严重漏洞,导致大量用户资金遭窃,据Galaxy Research于31日发布的最新链上分析报告指出,黑客在短短41分钟内清空了1,196个地…
2026-08-02 -

Coldcard硬件钱包遭AI破解致比特币(BTC)被盗,Galaxy深度分析后将亏
Coldcard硬件钱包因固件随机数漏洞致约594枚比特币被盗,初估损失3800万美元,经Galaxy Digital深入链上分析,综合关联钱包风险敞口与潜在后续攻击,亏损预估升至7000万美元…
2026-08-01 -

盘点渣打、花旗、Galaxy等机构对本轮比特币底部价格的预测
比特币自 12.6 万美元高点大幅回落,多家投行与加密机构发布底部预测,主流区间集中 4 万至 6 万美元,极端情景看至 3 万美元以下,行业 KOL 观点分歧更大,宏观、ETF 资金…
2026-07-21 -

Galaxy深度研究:比特币四年周期还有效吗?本周期底部在哪里
在比特币17年的发展历程中,价格始终在长周期的起伏中运行,大约每隔四年,它都会攀升至狂热的高点,再经历痛苦的下跌触底,然后重新开始复苏,下面我们就来简单分析一下比特…
2026-06-16 -

GALA(GALA)币市场如何?历史表现以及2026年–2040年价格预测
GALA生态系统已成为区块链游戏领域最知名的项目之一,GALA代币为GALA游戏平台提供支付、奖励和治理功能,自推出以来,GALA游戏一直致力于构建一个去中心化的娱乐宇宙,让用户…
2026-02-09


